TPM 2.0 là gì? Vì sao máy tính doanh nghiệp hiện nay cần TPM?
Khi lựa chọn máy tính cho doanh nghiệp, CPU, RAM và SSD thường là những thông số được quan tâm đầu tiên. Tuy nhiên, với các hệ thống PC hiện đại, một thành phần nhỏ liên quan trực tiếp đến bảo mật cũng rất đáng chú ý: TPM 2.0.
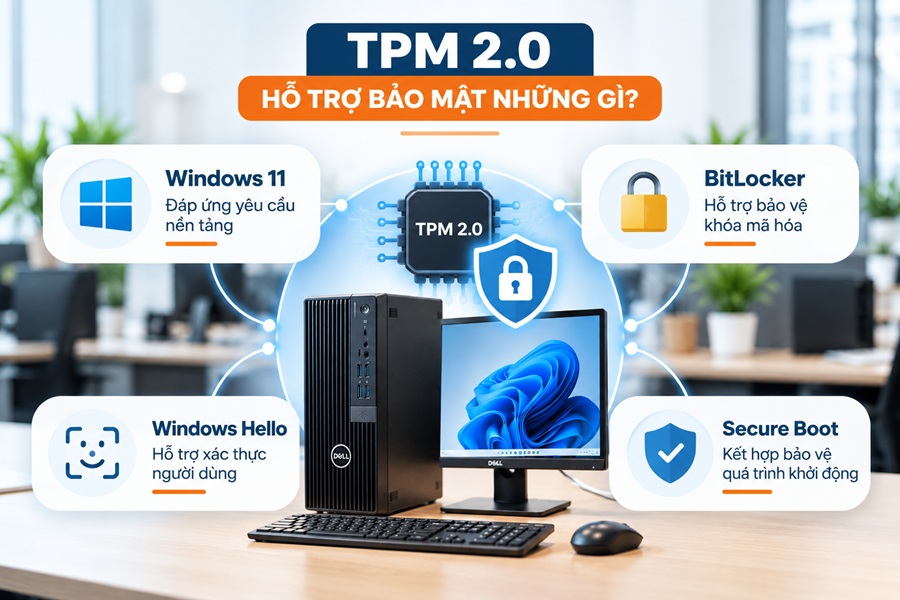
TPM 2.0 được sử dụng để bảo vệ các khóa mã hóa và hỗ trợ nhiều tính năng bảo mật của hệ điều hành. Đặc biệt, TPM 2.0 nằm trong nhóm yêu cầu hệ thống của Windows 11, khiến tiêu chuẩn này ngày càng quan trọng khi doanh nghiệp mua mới hoặc chuẩn hóa hệ thống máy tính.
Vậy TPM 2.0 là gì, hoạt động như thế nào và doanh nghiệp cần quan tâm đến TPM khi lựa chọn PC ra sao?
TPM 2.0 là gì?
TPM (Trusted Platform Module) là công nghệ được thiết kế để cung cấp các chức năng bảo mật dựa trên phần cứng.
Thay vì chỉ lưu trữ thông tin bảo mật trong phần mềm hoặc trên ổ đĩa, TPM tạo ra một môi trường được bảo vệ để thực hiện một số tác vụ mật mã và lưu trữ các thông tin nhạy cảm như khóa mã hóa.
TPM 2.0 là phiên bản của tiêu chuẩn TPM hiện được sử dụng rộng rãi trên các máy tính hiện đại.
TPM có thể được triển khai dưới nhiều hình thức khác nhau. Một số hệ thống sử dụng chip TPM riêng, trong khi nhiều máy tính hiện nay cung cấp TPM thông qua firmware của nền tảng.
Vì vậy, khi nói một chiếc máy “có TPM 2.0”, điều đó không nhất thiết có nghĩa bạn sẽ nhìn thấy một con chip TPM riêng biệt trên bo mạch chủ.
TPM 2.0 hoạt động như thế nào?
Có thể hình dung TPM như một khu vực bảo mật dành cho các tác vụ mật mã của máy tính.
TPM có khả năng hỗ trợ tạo và bảo vệ khóa mật mã, đồng thời ghi nhận một số thông tin liên quan đến trạng thái khởi động của hệ thống. Các khóa được bảo vệ bởi TPM có thể được sử dụng bởi hệ điều hành và các tính năng bảo mật khác.
Điều quan trọng là TPM không hoạt động độc lập như một phần mềm chống virus. Nó là một thành phần trong kiến trúc bảo mật tổng thể của thiết bị.
Khi kết hợp với Windows và các công nghệ bảo mật khác, TPM giúp xây dựng một nền tảng đáng tin cậy hơn cho việc mã hóa, xác thực và bảo vệ thông tin đăng nhập.
Vì sao TPM 2.0 quan trọng với PC doanh nghiệp?
Đối với máy tính cá nhân, TPM đã có ý nghĩa về bảo mật. Nhưng trong môi trường doanh nghiệp, vai trò của TPM càng đáng chú ý bởi một tổ chức thường quản lý hàng chục hoặc hàng trăm thiết bị cùng lượng dữ liệu công việc lớn.
1. TPM 2.0 là một yêu cầu của Windows 11
Đây là một trong những lý do doanh nghiệp cần quan tâm đến TPM khi mua PC mới.
Theo yêu cầu hệ thống của Microsoft, để cài đặt Windows 11 chính thức, thiết bị cần có TPM phiên bản 2.0 cùng một số yêu cầu phần cứng khác.
Điều này đặc biệt đáng lưu ý khi doanh nghiệp đang thay thế những máy tính đã sử dụng nhiều năm.
Một chiếc PC có CPU, RAM và SSD vẫn đáp ứng công việc nhưng không đáp ứng đầy đủ yêu cầu của Windows 11 có thể gây khó khăn cho kế hoạch chuẩn hóa hệ điều hành.
Do đó, khi mua máy mới, không nên chỉ kiểm tra CPU và dung lượng RAM mà bỏ qua khả năng hỗ trợ TPM 2.0 và các yêu cầu nền tảng khác.
2. Hỗ trợ bảo vệ dữ liệu với BitLocker
Một ứng dụng quan trọng của TPM trên Windows là hỗ trợ BitLocker Drive Encryption.
BitLocker có thể mã hóa ổ đĩa để giảm nguy cơ dữ liệu bị truy cập trái phép nếu máy tính hoặc ổ lưu trữ bị mất, bị đánh cắp hoặc bị tháo sang thiết bị khác.
Khi được sử dụng cùng TPM, BitLocker có thể bảo vệ khóa mã hóa và kiểm tra một số thành phần của môi trường khởi động trước khi giải phóng khóa.
Điều này đặc biệt hữu ích đối với những máy tính chứa:
- Tài liệu nội bộ.
- Báo cáo tài chính.
- Dữ liệu khách hàng.
- Hợp đồng.
- Thông tin kinh doanh.
- Tài khoản và dữ liệu làm việc khác.
Tuy nhiên, cần lưu ý rằng có TPM 2.0 không đồng nghĩa BitLocker tự động được cấu hình đúng cách. Doanh nghiệp vẫn cần thiết lập chính sách mã hóa và quản lý khóa khôi phục phù hợp.
3. Hỗ trợ bảo vệ thông tin đăng nhập
TPM cũng được Windows sử dụng trong các cơ chế bảo vệ thông tin xác thực.
Ví dụ, Windows Hello for Business có thể sử dụng khóa mật mã gắn với thiết bị để xác thực người dùng thay vì phụ thuộc hoàn toàn vào mật khẩu truyền thống.
Trong môi trường doanh nghiệp, cách tiếp cận này giúp xây dựng hệ thống xác thực hiện đại hơn khi kết hợp với chính sách quản trị danh tính phù hợp.
TPM vì vậy không chỉ liên quan đến việc “cài được Windows 11” mà còn là một phần của hệ thống bảo mật thiết bị.
4. Hỗ trợ kiểm tra tính toàn vẹn của quá trình khởi động
Một vai trò khác của TPM là hỗ trợ ghi nhận các phép đo liên quan đến quá trình khởi động.
Khi kết hợp với các công nghệ như UEFI Secure Boot, hệ thống có thêm cơ sở để bảo vệ quá trình khởi động trước một số hình thức can thiệp trái phép.
Cần phân biệt rõ:
TPM 2.0 và Secure Boot không phải cùng một công nghệ.
TPM cung cấp các chức năng bảo mật mật mã và lưu trữ thông tin đáng tin cậy, trong khi Secure Boot tập trung vào việc kiểm tra phần mềm được phép chạy trong quá trình khởi động.
Trên PC doanh nghiệp hiện đại, hai công nghệ thường được sử dụng như các lớp bảo mật bổ trợ cho nhau.
TPM 2.0 có phải là một con chip riêng trên mainboard?
Không phải lúc nào cũng vậy.
TPM có thể tồn tại dưới nhiều dạng triển khai.
Discrete TPM: sử dụng chip TPM chuyên dụng trên bo mạch.
Firmware TPM: chức năng TPM được triển khai thông qua firmware và môi trường bảo mật của nền tảng.
Trên hệ thống Intel, người dùng có thể gặp tên Intel PTT (Platform Trust Technology). Với nền tảng AMD, TPM dựa trên firmware thường được gọi là AMD fTPM.
Do đó, việc không nhìn thấy chip TPM riêng không có nghĩa máy tính không hỗ trợ TPM 2.0.
Đây cũng là lý do doanh nghiệp nên kiểm tra thông số kỹ thuật của từng model thay vì chỉ nhìn phần cứng bên ngoài.
Cách kiểm tra máy tính có TPM 2.0 hay không
Trên Windows, có một cách tương đối đơn giản:
Nhấn Windows + R → nhập:
tpm.msc
→ nhấn Enter.
Nếu TPM đã được hệ thống nhận diện, cửa sổ TPM Management sẽ hiển thị thông tin trạng thái.
Ở mục Specification Version, nếu hiển thị:
2.0
thì hệ thống đang nhận TPM 2.0.
Ngoài ra, TPM cũng có thể được kiểm tra trong Windows Security → Device Security → Security processor tùy cấu hình thiết bị.
Máy có TPM nhưng Windows không nhận thì sao?
Trong một số trường hợp, phần cứng hỗ trợ TPM nhưng tính năng này chưa được bật trong UEFI/BIOS.
Tùy nhà sản xuất, tùy chọn có thể xuất hiện dưới các tên như:
- TPM
- Trusted Platform Module
- Intel PTT
- AMD fTPM
- Security Device
Không nên tự ý thay đổi các thiết lập bảo mật trên máy doanh nghiệp đang hoạt động nếu chưa hiểu rõ cấu hình hiện tại, đặc biệt với máy đang sử dụng mã hóa ổ đĩa. Bộ phận IT nên kiểm tra trước khi thực hiện thay đổi.
TPM 2.0 có làm máy tính chạy nhanh hơn không?
Không.
TPM 2.0 không phải CPU, RAM hay SSD nên việc có TPM không làm Word, Excel hoặc trình duyệt chạy nhanh hơn.
Vai trò chính của TPM nằm ở bảo mật, mã hóa và xác thực.
Vì vậy, khi lựa chọn cấu hình PC doanh nghiệp cần tách biệt hai vấn đề:
Hiệu năng: CPU + RAM + SSD + GPU nếu cần.
Nền tảng bảo mật: TPM 2.0 + Secure Boot + hệ điều hành và các chính sách bảo mật phù hợp.
Một máy tính có TPM 2.0 nhưng thiếu RAM vẫn có thể chạy chậm. Ngược lại, một chiếc PC có cấu hình mạnh nhưng nền tảng bảo mật không phù hợp có thể không đáp ứng tiêu chuẩn triển khai của doanh nghiệp.
Có TPM 2.0 là máy tính đã an toàn?
Đây là một điểm rất dễ hiểu nhầm.
TPM 2.0 không phải giải pháp bảo mật toàn diện.
TPM chỉ là một thành phần của hệ thống. Để bảo vệ PC doanh nghiệp hiệu quả, tổ chức vẫn cần kết hợp nhiều biện pháp như:
- Cập nhật Windows và phần mềm.
- Quản lý tài khoản và quyền truy cập.
- Sử dụng mật khẩu hoặc phương thức xác thực phù hợp.
- Mã hóa dữ liệu khi cần thiết.
- Backup dữ liệu định kỳ.
- Sử dụng phần mềm bảo mật.
- Quản lý thiết bị đầu cuối.
- Đào tạo nhân viên về an toàn thông tin.
Do đó, không nên coi nhãn “TPM 2.0” như một cam kết rằng thiết bị sẽ tự động an toàn trước mọi mối đe dọa.
Doanh nghiệp nên kiểm tra gì khi mua PC mới?
Nếu doanh nghiệp đang mua mới hoặc chuẩn hóa hệ thống PC đồng bộ, có thể kiểm tra một số tiêu chí sau:
| Hạng mục | Nội dung cần kiểm tra |
|---|---|
| TPM | Hỗ trợ TPM 2.0 |
| Hệ điều hành | Khả năng đáp ứng yêu cầu Windows 11 |
| Secure Boot | Hỗ trợ UEFI Secure Boot |
| CPU | Phù hợp phần mềm và khối lượng công việc |
| RAM | Đủ cho nhu cầu hiện tại và có khả năng nâng cấp |
| SSD | Dung lượng và hiệu năng phù hợp |
| Kết nối | LAN, Wi-Fi, USB, DisplayPort/HDMI theo nhu cầu |
| Bảo hành | Chính sách phù hợp với môi trường doanh nghiệp |
Với doanh nghiệp mua số lượng lớn, nên kiểm tra chính xác model và cấu hình trước khi đặt hàng. Cùng một dòng máy có thể có nhiều phiên bản phần cứng và tùy chọn bảo mật khác nhau.
TPM 2.0 đặc biệt đáng quan tâm khi nào?
TPM 2.0 nên được đưa vào checklist khi doanh nghiệp:
Mua PC mới: tránh lựa chọn thiết bị không đáp ứng nền tảng hệ điều hành hiện tại.
Thay thế PC cũ: kiểm tra khả năng đáp ứng Windows 11 trước khi quyết định tiếp tục nâng cấp hay thay máy.
Triển khai nhiều PC cùng lúc: giúp chuẩn hóa nền tảng bảo mật giữa các máy.
Sử dụng BitLocker: TPM có vai trò quan trọng trong nhiều cấu hình triển khai mã hóa ổ đĩa.
Quản lý dữ liệu nhạy cảm: các bộ phận kế toán, tài chính, quản lý, kinh doanh hoặc nhân sự thường lưu trữ nhiều dữ liệu cần được bảo vệ.
Câu hỏi thường gặp về TPM 2.0
Máy tính không có TPM 2.0 có dùng được Windows 11 không?
TPM 2.0 nằm trong yêu cầu hệ thống chính thức của Windows 11. Vì vậy, khi doanh nghiệp mua máy để triển khai Windows 11, nên lựa chọn thiết bị đáp ứng đầy đủ yêu cầu của Microsoft thay vì dựa vào các phương pháp vượt qua kiểm tra phần cứng.
TPM 2.0 có phải mua riêng không?
Thông thường với các PC doanh nghiệp hiện đại, chức năng TPM đã được tích hợp hoặc hỗ trợ ở cấp nền tảng. Không nên mặc định rằng cần mua thêm một module TPM rời.
TPM 2.0 và BitLocker có giống nhau không?
Không. TPM là công nghệ bảo mật phần cứng/nền tảng, còn BitLocker là tính năng mã hóa ổ đĩa của Windows. BitLocker có thể sử dụng TPM để tăng cường bảo vệ khóa mã hóa.
Có TPM 2.0 có nghĩa là máy chắc chắn chạy được Windows 11?
Không. TPM 2.0 chỉ là một trong các yêu cầu. CPU, RAM, dung lượng lưu trữ, UEFI/Secure Boot và các yêu cầu khác cũng cần được kiểm tra.
Kết luận
TPM 2.0 có kích thước và vai trò ít được chú ý hơn CPU, RAM hay SSD, nhưng lại là một thành phần quan trọng trong nền tảng bảo mật của PC hiện đại.
Đối với doanh nghiệp, TPM 2.0 đáng quan tâm ở ba khía cạnh chính: đáp ứng yêu cầu Windows 11, hỗ trợ bảo vệ khóa mã hóa và tăng cường các cơ chế xác thực – bảo mật thiết bị.
Khi mua máy tính mới, đặc biệt là triển khai nhiều PC đồng bộ cho nhân viên, doanh nghiệp nên đưa TPM 2.0 vào checklist cùng CPU, RAM, SSD và khả năng nâng cấp.
Điều này giúp hệ thống không chỉ đáp ứng công việc hiện tại mà còn phù hợp hơn với yêu cầu quản trị và bảo mật trong quá trình sử dụng lâu dài.
Xem bài viết khác
- Chuẩn hóa cấu hình máy tính cho nhân viên giúp doanh nghiệp tiết kiệm chi phí như thế nào? - 27-09-2026, 9:31 pm
- Nên chọn SSD NVMe hay SATA cho máy tính văn phòng? - 24-09-2026, 2:25 pm
- NAS Synology vs ổ cứng gắn ngoài: Doanh nghiệp nên chọn giải pháp nào? - 21-09-2026, 10:10 am
- Máy tính văn phòng bị chậm sau thời gian sử dụng: 7 nguyên nhân thường gặp - 20-09-2026, 10:04 pm
- Core Ultra có phù hợp với máy tính văn phòng và doanh nghiệp không? - 20-09-2026, 9:42 pm