Cảnh báo bảo mật NAS Synology: Người dùng cần kiểm tra và cập nhật gì?
Ngày 22/10/2026, Synology công bố cảnh báo bảo mật nghiêm trọng liên quan đến hai lỗ hổng PHP2Shell, có thể ảnh hưởng đến một số hệ thống NAS đang sử dụng các ứng dụng phụ thuộc PHP. Hãng đã phát hành bản cập nhật bảo mật và khuyến nghị người dùng kiểm tra, cập nhật các gói phần mềm bị ảnh hưởng càng sớm càng tốt.
Đối với doanh nghiệp sử dụng NAS Synology để lưu trữ tài liệu, chia sẻ dữ liệu nội bộ hoặc vận hành các dịch vụ web, đây là thông tin cần đặc biệt quan tâm.
Tuy nhiên, không phải mọi thiết bị NAS Synology đều tồn tại cùng mức độ rủi ro. Khả năng bị ảnh hưởng phụ thuộc vào phiên bản phần mềm, ứng dụng đang cài đặt và cách cấu hình hệ thống.
1. Synology đang cảnh báo về lỗ hổng bảo mật nào?
Theo thông báo Synology-SA-26:14, hai lỗ hổng được xác định gồm:
-
CVE-2026-109618
-
CVE-2026-109619
Cả hai đều được đánh giá ở mức Critical (nghiêm trọng), với điểm CVSS 9.8/10.
Trong những điều kiện nhất định, các lỗ hổng này có thể cho phép kẻ tấn công từ xa thực thi mã trên hệ thống sử dụng phiên bản PHP bị ảnh hưởng.
Điều đó có nghĩa là nếu NAS đang vận hành các ứng dụng có thành phần PHP dễ bị khai thác, đặc biệt khi dịch vụ được truy cập trực tiếp từ Internet, hệ thống có thể đối mặt với rủi ro bảo mật.
Cần lưu ý: Việc NAS có cài đặt PHP không đồng nghĩa thiết bị chắc chắn đã bị xâm nhập. Đây là cảnh báo về khả năng bị khai thác và yêu cầu cập nhật phần mềm để khắc phục.
2. Những ứng dụng Synology nào có thể bị ảnh hưởng?
Theo thông tin từ Synology, PHP2Shell ảnh hưởng đến các hệ thống chạy một số gói ứng dụng phụ thuộc PHP, bao gồm:
-
Synology Calendar
-
Mail Station
-
Web Station
-
WordPress
-
phpMyAdmin
-
Joomla
-
MediaWiki
-
KodExplorer
-
vtigerCRM
-
IDrive (ứng dụng của bên thứ ba)
Người dùng đang vận hành website, cơ sở dữ liệu hoặc dịch vụ web trên NAS cần ưu tiên kiểm tra những ứng dụng này.
Đặc biệt, Synology xác nhận Synology Drive không bị ảnh hưởng bởi PHP2Shell. Không nên nhầm lẫn Synology Drive với IDrive, vốn là một ứng dụng khác.
Ngoài ra, thành phần PHP tích hợp bên trong DSM phục vụ hoạt động nội bộ của hệ điều hành được Synology đánh giá có rủi ro khai thác rất thấp do không trực tiếp cung cấp các mô-đun truy cập từ bên ngoài.
3. Synology đã phát hành bản vá bảo mật chưa?
Synology xác nhận đã cung cấp các bản cập nhật PHP cho những hệ thống sử dụng:
-
DSM 7.4
-
DSM 7.3
-
DSM 7.2
-
DSM 7.1
-
DSM 7.0
Đáng chú ý, hãng cũng mở rộng cập nhật cho một số phiên bản DSM đã hết vòng đời hỗ trợ.
Theo thông báo cập nhật ngày 28/10/2026, bản vá dành cho DSM 6.2 được lên lịch phát hành ngày 29/10/2026. Người dùng phiên bản này cần kiểm tra trực tiếp tình trạng phát hành trên hệ thống hoặc trang thông báo của hãng, thay vì mặc định bản vá đã được cài đặt.
Đối với các hệ thống sử dụng phiên bản DSM cũ hơn 6.2, Synology khuyến nghị tạm thời vô hiệu hóa những ứng dụng bị ảnh hưởng và nâng cấp lên phiên bản DSM được hỗ trợ.
Một số phiên bản ứng dụng đã được Synology xác nhận có bản sửa lỗi:
| Ứng dụng | Phiên bản khắc phục |
|---|---|
| Synology Calendar | 3.0.4-21435 trở lên |
| Mail Station | 30000002.3.19-20333 trở lên |
| PHP 7.4 | 7.4.33-0131 trở lên |
| PHP 8.0 | 8.0.30-0122 trở lên |
| PHP 8.1 | 8.1.34-0120 trở lên |
| PHP 8.2 | 8.2.35-0171 trở lên |
| PHP 8.3 | 8.3.36-0051 trở lên |
| PHP 8.4 | 8.4.27-0051 trở lên |
Riêng PHP 7.3 sẽ không được cung cấp bản vá do đã hết vòng đời hỗ trợ. Nếu hệ thống vẫn sử dụng phiên bản này, cần lập kế hoạch chuyển sang phiên bản PHP được hỗ trợ.
Danh sách phiên bản và bản vá có thể tiếp tục được cập nhật. Người dùng nên đối chiếu thông báo bảo mật chính thức của Synology trước khi thực hiện.
4. Người dùng NAS Synology cần kiểm tra và cập nhật những gì?
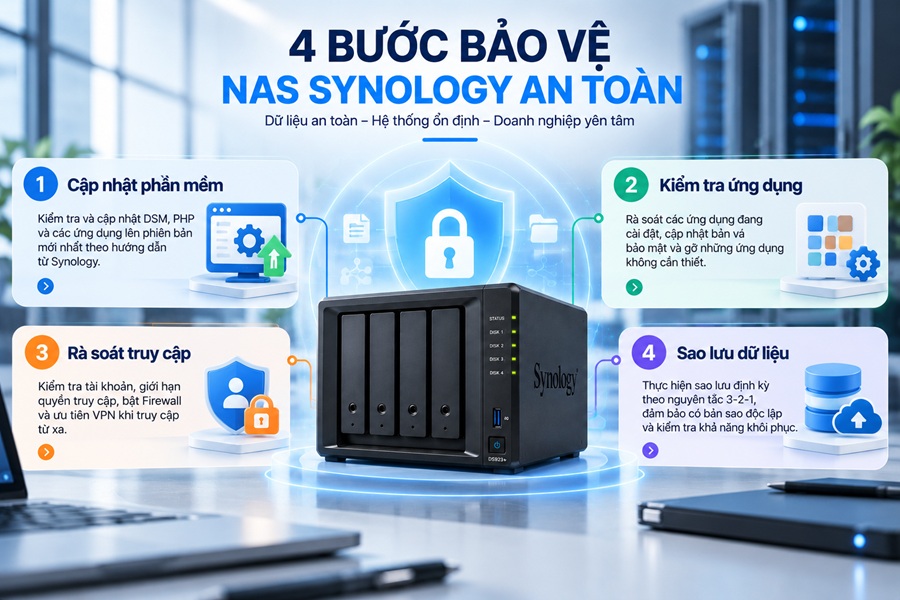
Nếu đang sử dụng NAS Synology tại nhà hoặc doanh nghiệp, người quản trị nên thực hiện các bước sau.
Bước 1: Kiểm tra phiên bản DSM
Đăng nhập giao diện quản trị DSM, truy cập:
Control Panel → Update & Restore
Kiểm tra phiên bản hệ điều hành đang sử dụng và những bản cập nhật được Synology cung cấp.
Nếu có bản cập nhật bảo mật phù hợp, nên lên lịch cài đặt sớm.
Với hệ thống NAS đang phục vụ nhiều nhân viên, cần sao lưu dữ liệu quan trọng và lựa chọn thời gian cập nhật phù hợp để hạn chế gián đoạn công việc.
Bước 2: Kiểm tra các ứng dụng đã cài đặt
Truy cập Package Center để rà soát những ứng dụng đang sử dụng trên NAS.
Đặc biệt chú ý đến các gói PHP, Web Station, Calendar, Mail Station và những ứng dụng web phụ thuộc PHP.
Nếu có bản cập nhật bảo mật, cần cài đặt theo hướng dẫn của hãng.
Synology cho biết các ứng dụng phụ thuộc PHP thông thường sẽ tự khởi động lại sau khi PHP được cập nhật. Tuy nhiên, Mail Station cần được cập nhật thủ công qua Package Center.
Nếu ứng dụng không còn cần thiết, có thể cân nhắc vô hiệu hóa sau khi xác nhận việc này không ảnh hưởng đến hoạt động của hệ thống.
Bước 3: Kiểm tra các dịch vụ đang mở ra Internet
NAS có thể được cấu hình để truy cập từ bên ngoài văn phòng.
Tuy nhiên, việc mở trực tiếp các cổng quản trị hoặc dịch vụ web ra Internet có thể làm tăng nguy cơ bị dò quét và khai thác lỗ hổng.
Người quản trị nên:
-
Kiểm tra các quy tắc Port Forwarding trên router.
-
Đóng những cổng không còn sử dụng.
-
Kiểm tra cấu hình UPnP và hạn chế việc tự động mở cổng khi không cần thiết.
-
Ưu tiên phương thức truy cập từ xa an toàn như VPN hoặc giải pháp được cấu hình phù hợp.
-
Giới hạn quyền truy cập từ bên ngoài theo nhu cầu thực tế.
Không nên mặc định rằng NAS chỉ sử dụng trong văn phòng thì chắc chắn không thể truy cập từ Internet. Cần kiểm tra cấu hình router và các dịch vụ kết nối từ xa.
Bước 4: Rà soát tài khoản và quyền truy cập
Ngoài cập nhật phần mềm, doanh nghiệp cần kiểm tra chính sách bảo mật tài khoản.
Các biện pháp nên áp dụng gồm:
-
Sử dụng mật khẩu mạnh, không dùng chung tài khoản quản trị.
-
Bật xác thực hai yếu tố cho các tài khoản phù hợp.
-
Vô hiệu hóa tài khoản quản trị mặc định nếu không cần sử dụng.
-
Kiểm tra những tài khoản không còn hoạt động.
-
Phân quyền thư mục theo từng nhân viên hoặc phòng ban.
-
Kiểm tra nhật ký đăng nhập để phát hiện hoạt động bất thường.
Đây là những biện pháp bảo mật cơ bản cần duy trì thường xuyên, không chỉ trong thời gian xuất hiện cảnh báo.
Bước 5: Kiểm tra hệ thống sao lưu dữ liệu
NAS Synology thường được doanh nghiệp sử dụng để lưu trữ báo giá, hợp đồng, chứng từ, hình ảnh sản phẩm và dữ liệu nội bộ.
Nếu dữ liệu quan trọng chỉ tồn tại trên một thiết bị NAS, doanh nghiệp có thể gặp rủi ro lớn khi xảy ra sự cố.
Vì vậy, cần kiểm tra:
-
Dữ liệu quan trọng đã được sao lưu hay chưa.
-
Bản sao lưu có nằm trên thiết bị hoặc vị trí độc lập hay không.
-
Tài khoản quản trị NAS có thể xóa hoặc thay đổi toàn bộ bản sao lưu hay không.
-
Bản sao lưu gần nhất có hoàn thành thành công không.
-
Có thể khôi phục dữ liệu từ bản sao lưu khi cần hay không.
Doanh nghiệp có thể tham khảo nguyên tắc sao lưu 3-2-1 và sử dụng những công cụ phù hợp như Hyper Backup.
Lưu ý: RAID 1, RAID 5 hoặc SHR không thể thay thế việc sao lưu dữ liệu. RAID chủ yếu hỗ trợ khả năng chịu lỗi ổ cứng trong giới hạn của cấu hình, không bảo vệ trước mọi tình huống xóa nhầm, mã độc hoặc xâm nhập hệ thống.
5. NAS Synology có đang bị ransomware tấn công không?
Bên cạnh cảnh báo PHP2Shell, trong những ngày cuối tháng 10/2026, một số người dùng trên các diễn đàn công nghệ đã phản ánh tình trạng NAS bị mã độc tống tiền, trong đó có các báo cáo liên quan đến ransomware C3RB3R.
Một số trường hợp cho biết file bị mã hóa hoặc xuất hiện thông báo yêu cầu trả tiền chuộc.
Tuy nhiên, các phản ánh của người dùng chưa đủ để kết luận đây là một chiến dịch tấn công diện rộng vào tất cả NAS Synology.
Đồng thời, chưa có cơ sở xác nhận các vụ việc được phản ánh đều liên quan trực tiếp đến hai lỗ hổng PHP2Shell vừa được công bố.
Người dùng nên theo dõi thông báo từ Synology và các nguồn bảo mật đáng tin cậy, tránh chia sẻ thông tin chưa được kiểm chứng.
Dù nguyên nhân xâm nhập là gì, việc cập nhật phần mềm, hạn chế dịch vụ công khai trên Internet và duy trì bản sao lưu độc lập vẫn là những biện pháp quan trọng để giảm thiểu rủi ro.
6. Cần làm gì nếu nghi ngờ NAS đã bị xâm nhập?
Một số dấu hiệu bất thường cần chú ý gồm:
-
Nhiều file đột ngột bị đổi tên hoặc không thể mở.
-
Xuất hiện file hoặc thông báo yêu cầu trả tiền chuộc.
-
Có tài khoản đăng nhập lạ hoặc thay đổi quyền truy cập không rõ nguyên nhân.
-
Dữ liệu bị xóa, chỉnh sửa hàng loạt mà không có thao tác từ người dùng.
-
NAS xuất hiện những tiến trình hoặc hoạt động mạng bất thường.
Nếu phát hiện dấu hiệu nghiêm trọng, doanh nghiệp nên ngắt kết nối mạng của NAS để hạn chế nguy cơ lây lan hoặc tiếp tục bị truy cập trái phép, đồng thời liên hệ bộ phận kỹ thuật hoặc chuyên gia an toàn thông tin.
Không nên vội vàng khôi phục cài đặt gốc, xóa file nghi vấn hoặc cài đặt lại hệ điều hành khi chưa đánh giá tình trạng thiết bị. Những thao tác này có thể làm mất thông tin cần thiết để xác định nguyên nhân sự cố.
Trước khi khôi phục dữ liệu từ bản sao lưu, cần xác định và xử lý điểm xâm nhập để tránh hệ thống tiếp tục bị tấn công.
7. Doanh nghiệp đang sử dụng NAS Synology có cần ngừng hoạt động không?
Không phải mọi hệ thống NAS Synology đều cần ngừng sử dụng khi xuất hiện cảnh báo bảo mật.
Doanh nghiệp nên đánh giá theo tình trạng thực tế:
Trường hợp 1: NAS đã cập nhật đầy đủ, không sử dụng ứng dụng bị ảnh hưởng
Tiếp tục vận hành và duy trì giám sát bảo mật theo quy trình thông thường.
Trường hợp 2: NAS đang sử dụng ứng dụng PHP bị ảnh hưởng
Ưu tiên cập nhật ngay các gói phần mềm liên quan. Nếu chưa có bản vá phù hợp, cân nhắc tạm dừng ứng dụng hoặc hạn chế truy cập từ bên ngoài theo khuyến nghị của hãng.
Trường hợp 3: NAS xuất hiện dấu hiệu bị xâm nhập
Cần xử lý như một sự cố an toàn thông tin, cách ly thiết bị và đánh giá trước khi đưa hệ thống trở lại hoạt động.
Việc quyết định có cần tạm dừng NAS hay không phải dựa trên mức độ ảnh hưởng và tình trạng bảo mật thực tế, không chỉ dựa vào thông tin cảnh báo chung.
Kết luận: Chủ động cập nhật để bảo vệ dữ liệu trên NAS Synology
Cảnh báo PHP2Shell được Synology công bố trong tháng 10/2026 cho thấy tầm quan trọng của việc duy trì cập nhật bảo mật đối với các hệ thống NAS đang hoạt động.
Người dùng cần ưu tiên kiểm tra phiên bản DSM, cập nhật các ứng dụng PHP bị ảnh hưởng, rà soát dịch vụ truy cập từ Internet và xác minh khả năng khôi phục dữ liệu từ bản sao lưu.
Không phải mọi NAS Synology đều bị ảnh hưởng, nhưng việc kiểm tra hệ thống sớm sẽ giúp doanh nghiệp chủ động giảm thiểu rủi ro.
Thiên An khuyến nghị khách hàng đang sử dụng NAS Synology thường xuyên theo dõi thông báo bảo mật từ nhà sản xuất và thực hiện cập nhật theo đúng hướng dẫn kỹ thuật.
Đối với hệ thống lưu trữ dữ liệu quan trọng, doanh nghiệp nên có nhân sự phụ trách quản trị, kiểm tra bảo mật và duy trì quy trình sao lưu định kỳ.
Thông tin cập nhật đến ngày 29/10/2026. Người dùng cần đối chiếu các thông báo mới nhất từ Synology vì tình trạng bản vá và phạm vi ảnh hưởng có thể thay đổi.
- Synology-SA-26:14 – Thông báo bảo mật PHP2Shell — Danh sách ứng dụng bị ảnh hưởng và phiên bản đã khắc phục.
- Thông báo của Synology cập nhật ngày 28/10/2026 — Phạm vi ảnh hưởng, tình trạng phát hành bản vá và khuyến nghị của hãng.
Xem bài viết khác
- Synology Drive là gì? Giải pháp quản lý và đồng bộ tài liệu nội bộ doanh nghiệp - 02-11-2026, 8:53 pm
- Backup 3-2-1-1-0 là gì? Nguyên tắc sao lưu dữ liệu an toàn cho doanh nghiệp - 30-10-2026, 8:43 pm
- CHƯƠNG TRÌNH KHUYẾN MÃI MUA SANDISK OPTIMUS – NHẬN BALO TOMTOC TRỊ GIÁ 1.500.000 VNĐ - 24-08-2026, 4:56 pm
- PC đồng bộ và Mini PC: Đâu là lựa chọn phù hợp? - 22-07-2026, 10:01 pm
- 5 dấu hiệu cho thấy máy tính cần nâng cấp | Khi nào nên nâng RAM, SSD? - 30-06-2026, 5:25 pm
- SSD di động Biwin có tốt không? Những điều cần biết trước khi mua - 09-06-2026, 9:50 pm
- CPU, RAM, SSD – Nâng cấp gì giúp máy tính nhanh hơn? - 26-05-2026, 9:41 am